2.4 Nastavenie adresy a overovanie spojenia
Nastavenie IPv4 adresy
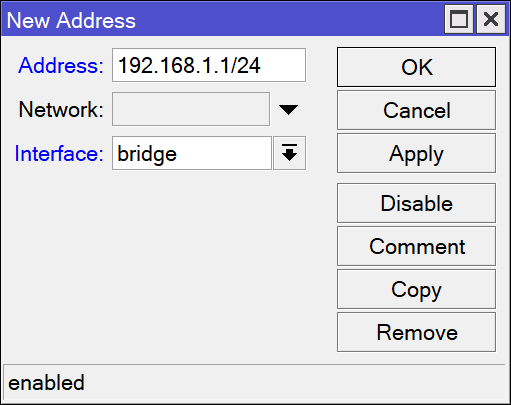
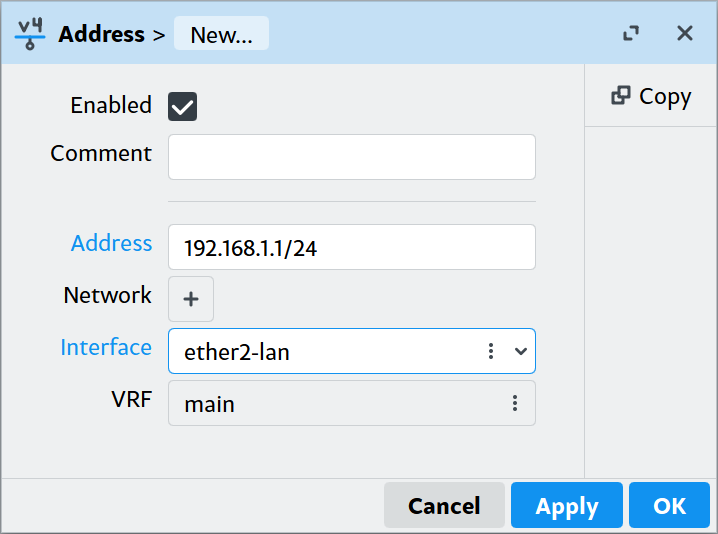 Na zariadeniach MikroTik s operačným systémom RouterOS nastavujeme IPv4 adresu v ponuke
WinBoxWinBoxu IP → Addresses. Do kolónky Address je potrebné vyplniť IP adresu a skrátený tvar masky v podobe sieťového prefixu za lomkou, napríklad „192.168.1.1/24“. Položku Network môžeme nechať prázdnu – systém vypočíta adresu siete automaticky. Dôležité je správne zvoliť sieťové rozhranie (Interface), ktorému chceme prideliť adresu. Týmto rozhraním môže byť bridge (premostenie, budeme sa ním zaoberať neskôr), no môžu ním byť aj individuálne porty. Je veľmi užitočné každé sieťové rozhranie vhodne pomenovať, pričom vždy ponecháme pôvodný názov aj s číslom, teda vhodný názov je napríklad „ether1-wan“ alebo „ether2-lan“.
V laboratóriu tohto kurzu budeme používať na WAN rozhraní adresu 10.110.100.XX/24 (s bránou 10.110.100.1) a pre LAN 172.16.XX.1/24 – XX je dvojciferné označenie zariadenia (na nálepke).
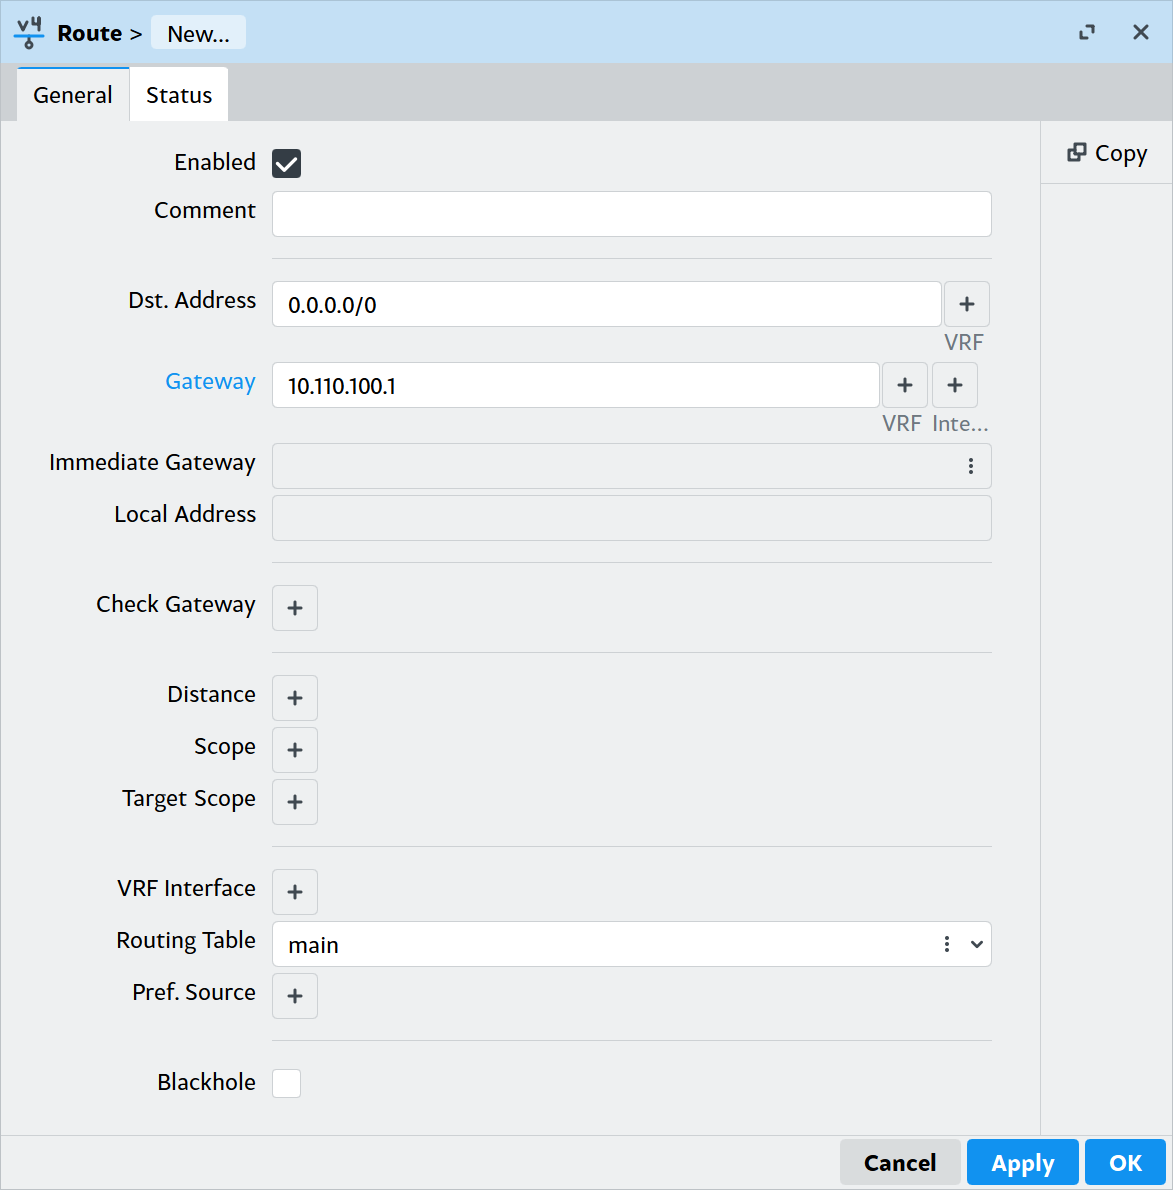 Adresa brány
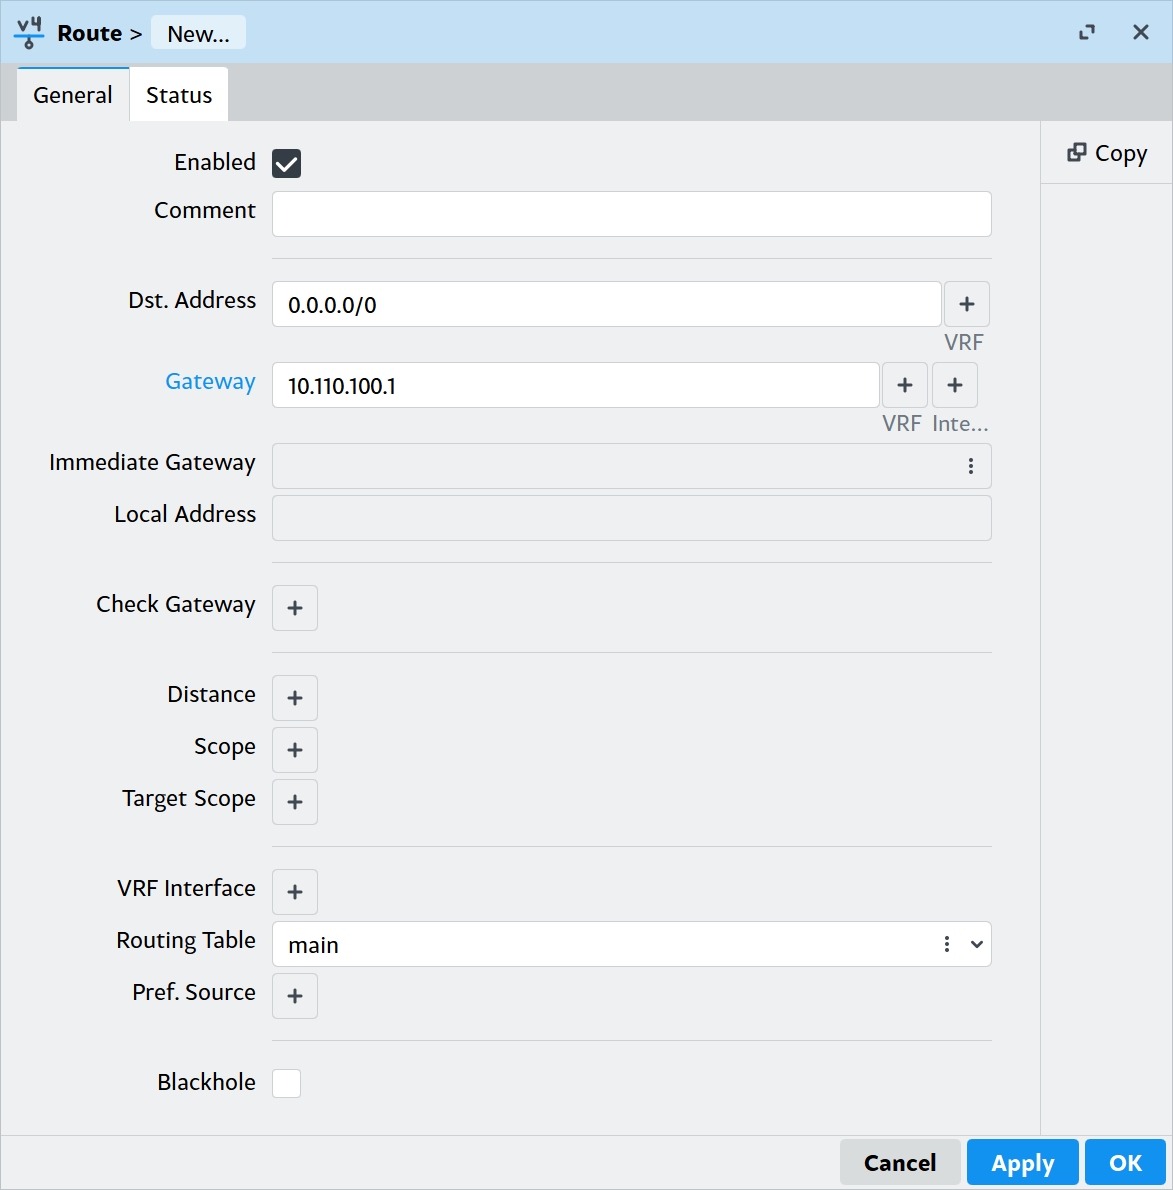
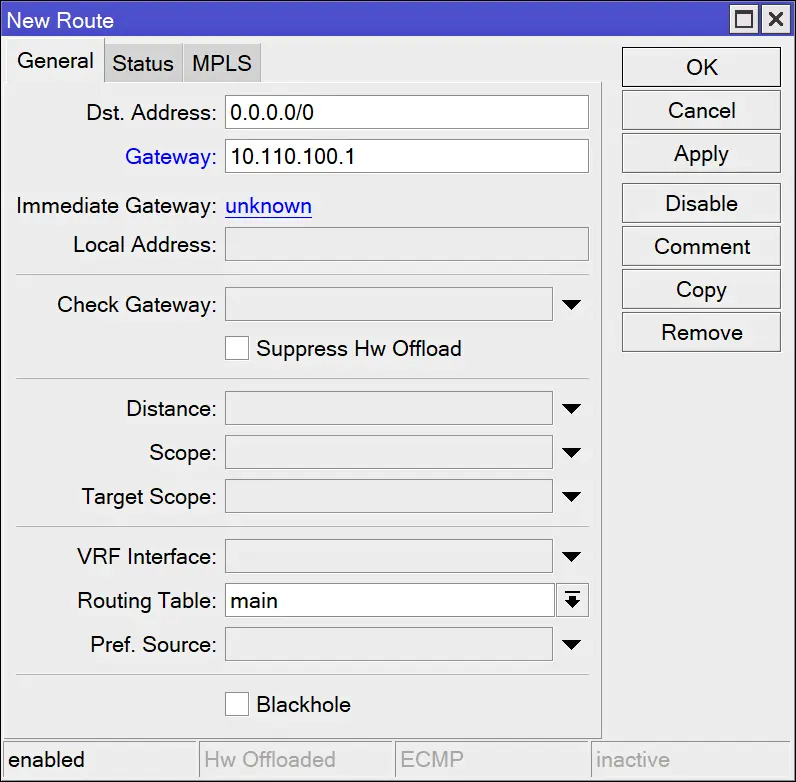
Manuálne pridelenie IP adresy je postačujúce pre lokálnu komunikáciu v rámci siete daného rozhrania, čo je typicky situácia v izolovanej LAN – ak sú správne nastavené aj ďalšie zariadenia v nej, nič viac nám netreba. Pokiaľ ide o prepínač, ktorý má byť dostupný len v danej sieti LAN, nemusíme riešiť ani WAN sieť, ani prístup do internetu. Iná situácia je však v prípade smerovača – na rozhraní WAN obvykle chceme mať dostupnú nielen bezprostredne pripojenú sieť nášho poskytovateľa internetu, ale aj internet. Preto je potrebné uviesť aj adresu brány – teda ďalšieho smerovača v sieti WAN, ktorý má spojenie do ďalších sietí (internetu). Adresu brány, na rozdiel od bežných operačných systémov, nenájdeme v rovnakom dialógu ako IP adresu, ale musíme zájsť do IP → Routes a pridať novú trasu. Adresu cieľa (Dst. Address) ponecháme na hodnote „0.0.0.0/0“ a do kolónky Gateway zadáme adresu brány – ostatnými parametrami sa zatiaľ zaoberať nebudeme.
Adresa brány musí byť z tej istej siete, ku ktorej je zariadenie pripojené – typicky ňou je sieť ISP.
DNS server
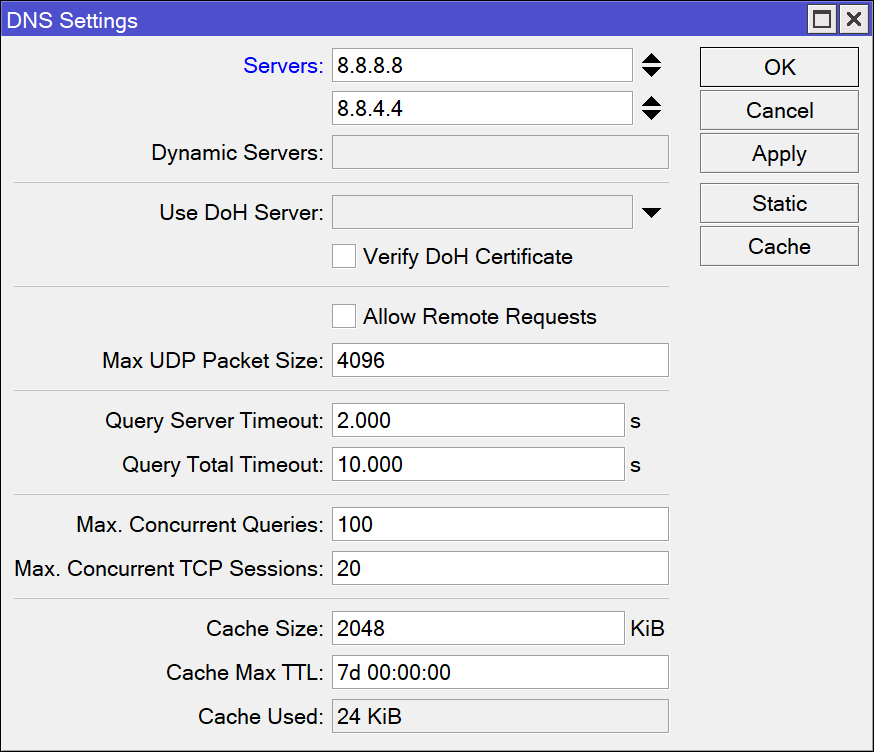
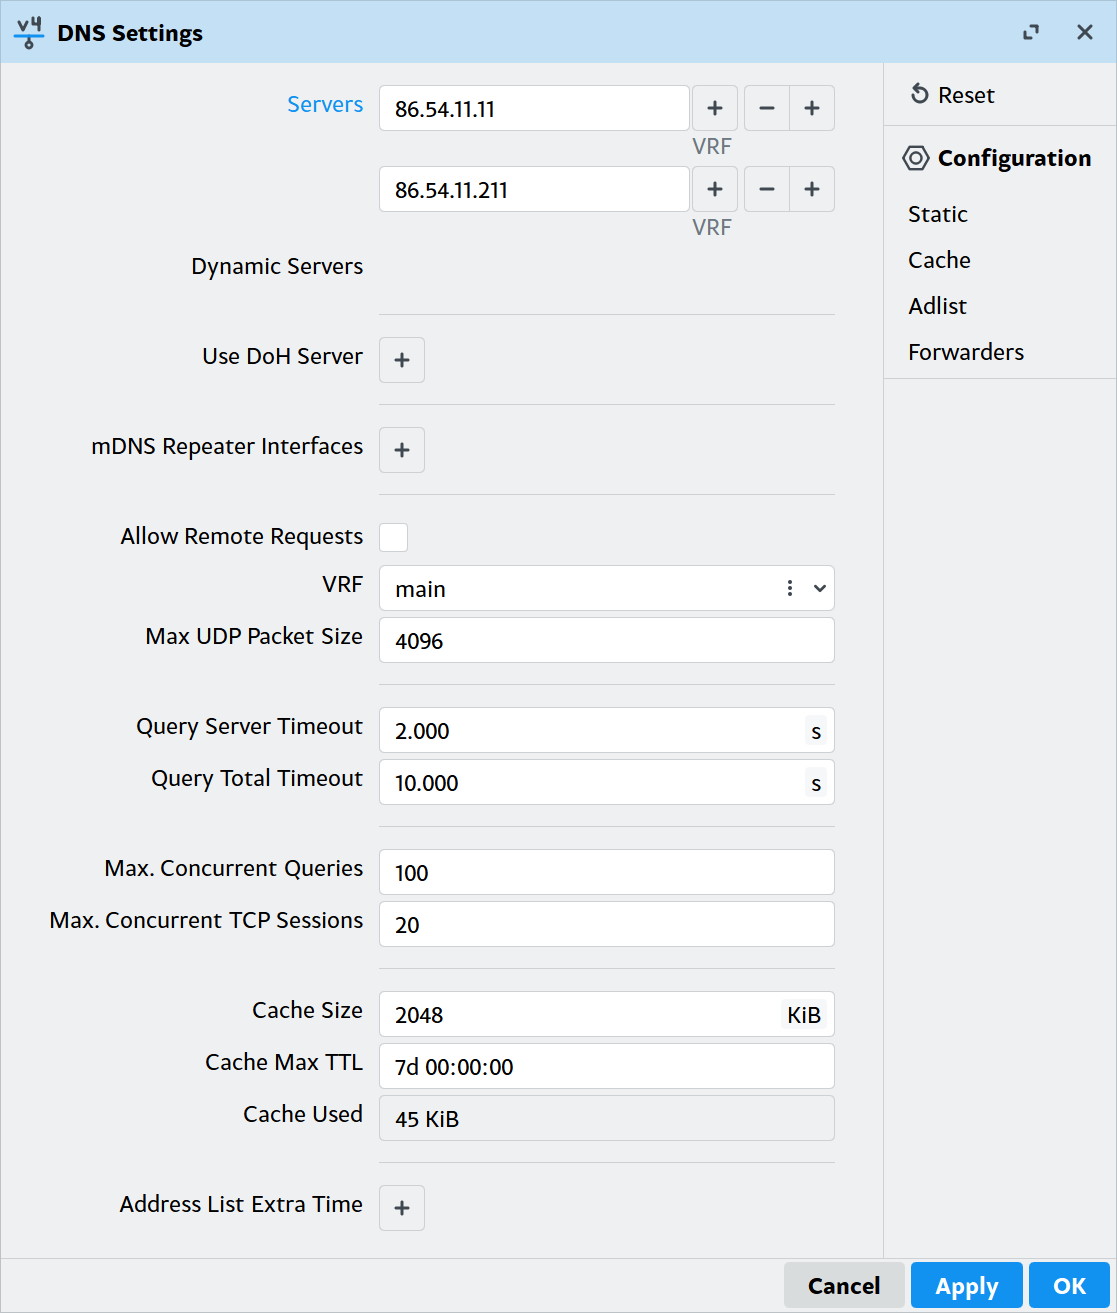 So správne nastavenou IP adresou na WAN rozhraní a s adresou brány sa zariadenie dokáže pripojiť do internetu, no len cez IP adresy a nie cez doménové mená. Teda nám nebude fungovať ani zistenie aktualizácií operačného systému, časom ani VPN pripojenia cez doménové mená a ani firewall na základe doménových mien. Aby sme doménové mená mohli používať, je potrebné zadať DNS server. Opäť musíme hľadať inde – v ponuke IP → DNS, kde vyplníme aspoň jeden DNS server (Servers).
- DNS4EU bez blokovania: 86.54.11.100 a 86.54.11.200
- DNS4EU s blokovaním malware: 86.54.11.1 a 86.54.11.201
- DNS4EU s blokovaním malware a obsahu pre dospelých: 86.54.11.12 a 86.54.11.212
- DNS4EU s blokovaním malware, obsahu pre dospelých a reklamy: 86.54.11.11 a 86.54.11.211
- Cloudflare bez blokovania: 1.1.1.1 a 1.0.0.1
- Cloudflare s blokovaním malware: 1.1.1.2 a 1.0.0.2
- Cloudflare s blokovaním malware a obsahu pre dospelých: 1.1.1.3 a 1.0.0.3
- Google: 8.8.8.8 a 8.8.4.4
DNS server nemusí byť z našej siete, ani zo siete ISP. V podstate môžeme použiť akýkoľvek server odkiaľkoľvek na svete, no nemal by byť príliš ďaleko a mal by byť dostatočne výkonný (rýchly), čo spĺňajú všetky vyššie uvedené servery.
Niektoré DNS servery poskytujú aj filtrovanie škodlivého obsahu. Je to zadarmo?
Áno, tieto služby sú k dispozícii bezplatne – stačí nastaviť a používať.
Funguje blokovanie dokonale, ochráni ma pred všetkými hrozbami?
Nie, nič nie je dokonalé a ani filter nemôže odfiltrovať všetko škodlivé. Je to aj o komunite ľudí, ktorí sú ochotní nahlasovať škodlivý obsah (ako napríklad nové falošné weby). Ak sa stretneme s čerstvým podvodom, ešte nemusí byť nahlásený a blokovaný.
Funguje filtrovanie bez problémov?
Nie vždy. Môže sa stať, že kvôli príliš prísnemu filtru bude zablokovaná aj niektorá služba neúmyselne. Obzvlášť treba byť opatrný pri filtrovaní reklamy. Napríklad, v čase písania (január 2026) spôsobujú problémy:
- pri používaní DNS4EU s blokovaním reklám nebude fungovať ani obľúbený AliExpress.com;
- pri používaní DNS4EU s blokovaním obsahu pre dospelých, za podmienky fungujúceho IPv6 pripojenia, nebude fungovať mobilná aplikácia DEICHMANN (ide o zhodu okolností spracovania prekladu AAAA záznamu cdn.contentful.com a správania aplikácie).
V prípade problémov s nejakým webom alebo s nejakou aplikáciou, pokiaľ bez problémov funguje cez mobilné pripojenie a nefunguje cez domácu sieť, je potrebné spomenúť si, že máme zapnuté filtrovanie na úrovni DNS a skúsiť ho dočasne vypnúť.
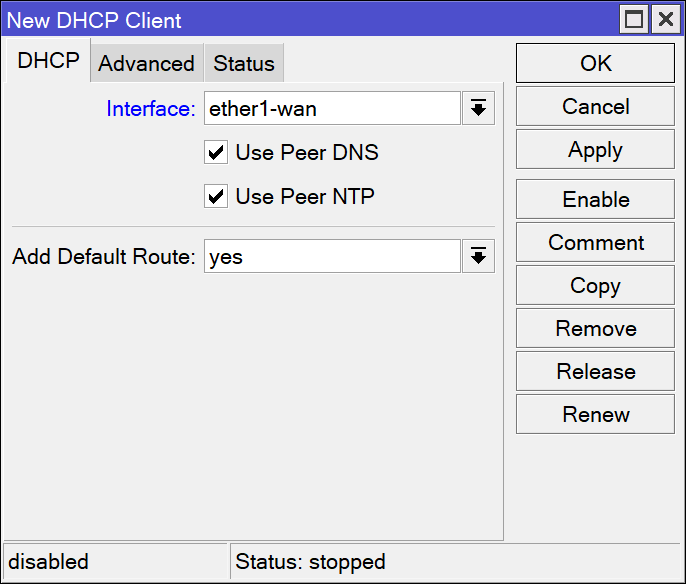
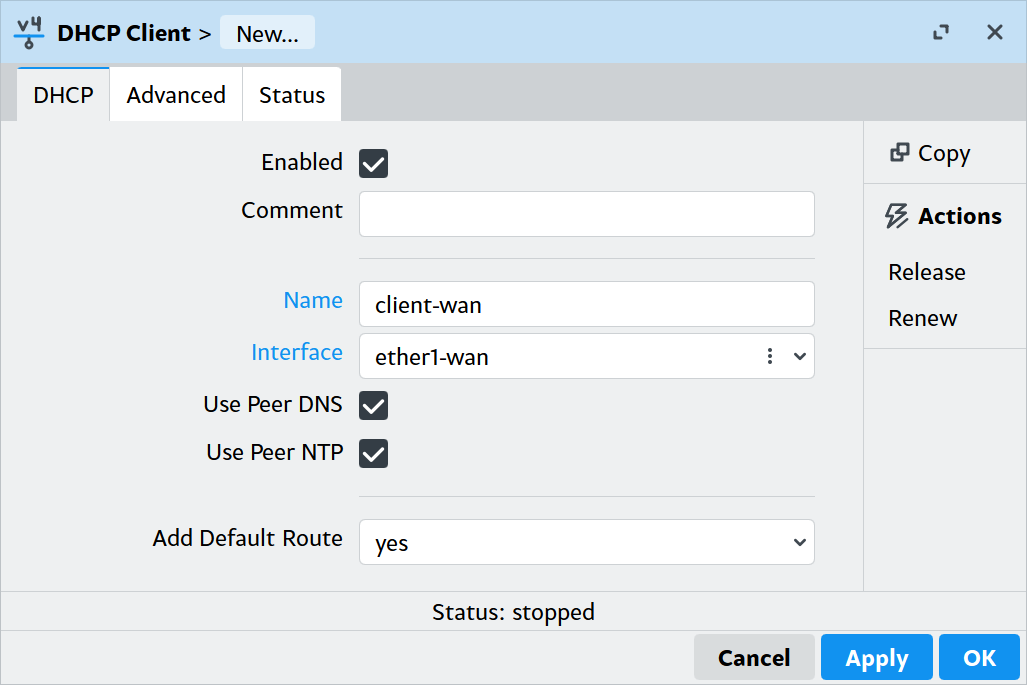 Zrekapitulujme to: Kým na LAN rozhraní typicky definujeme len IP adresu, pre plnohodnotné pripojenie do internetu je potrebné na WAN rozhraní nastaviť nielen IP adresu, ale aj adresu brány a adresu DNS servera. Tieto údaje sú však často dané poskytovateľom internetu a prideľované cez DHCP, teda oveľa jednoduchšie je využiť toto automatické sieťové nastavenie. K tomu je k dispozícii ponuka IP → DHCP Client, kde stačí len zvoliť správne rozhranie (Interface), zadať vhodné pomenovanie (Name) a potvrdiť.
Ďalšie podrobnosti v nastavení zatiaľ pre nás nie sú podstatné, v predvolenom stave získame nielen IP adresu a bránu, ale aj DNS server a časový server.
Automatické nastavenie IPv6 pre WAN
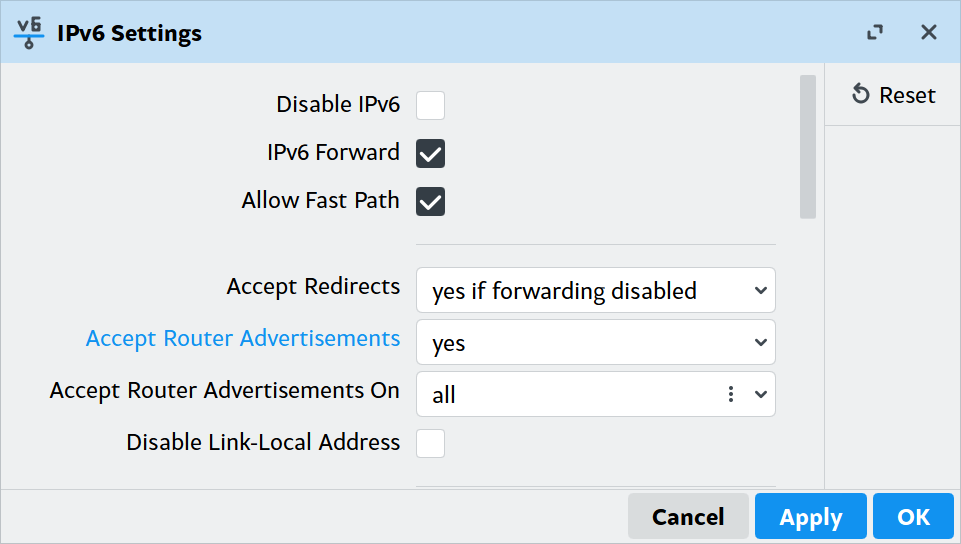 Nebudeme sa teraz zaoberať IPv6 protokolom, no keďže by mal byť už dávno štandardom, povedzme si aspoň, ako si jednoducho zariadiť IPv6 adresu na WAN rozhraní (pokiaľ ju, samozrejme, podporuje náš ISP). Na rozdiel od IPv4 sa nezvykne využívať DHCP server – namiesto neho priamo brána oznamuje takzvaný prefix IPv6 siete. Stačí nám nastaviť, aby náš smerovač toto oznámenie prijal: v ponuke IPv6 → Settings zapneme voľbu Accept Router Advertisements (na hodnotu „yes“), potrebný je však ešte reštart. Detaily sa dozvieme v kapitole 8.3 Konfigurácia IPv6 na smerovači MikroTik.
Časový server
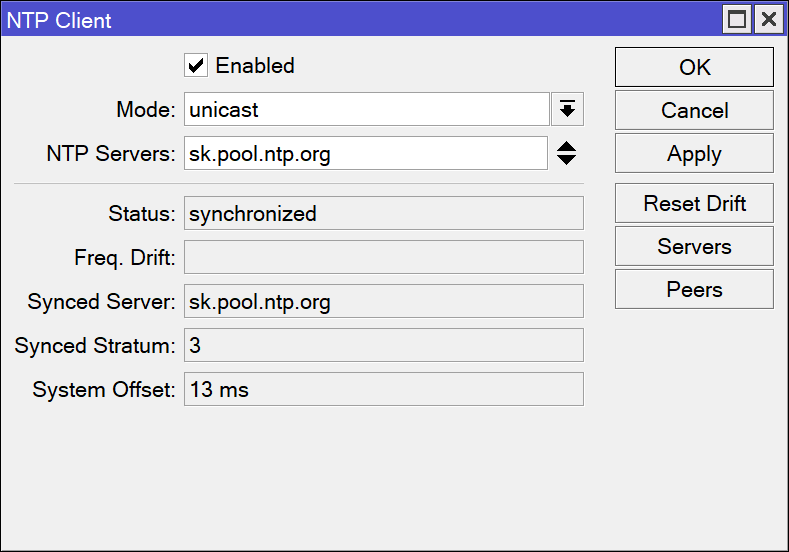
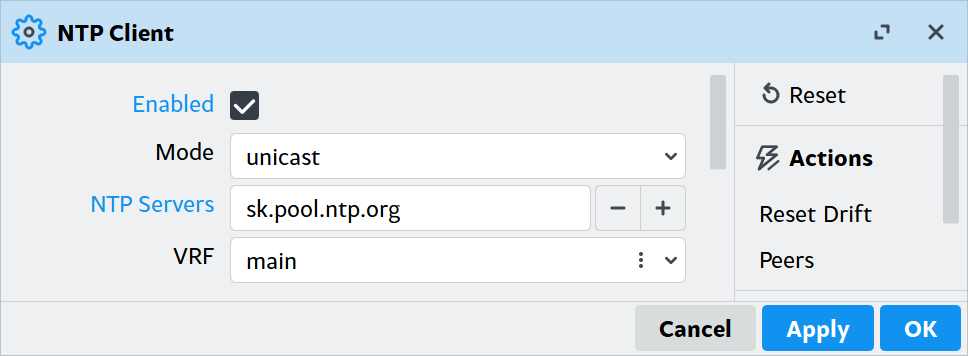 V prípade, že DHCP server prideľuje klientovi aj adresu časového servera (NTP), môžeme využiť automatické nastavenie času z neho: v ponuke System → NTP Client stačí začiarknuť voľbu Enabled. Pokiaľ nám časový server nebol pridelený z DHCP, môžeme zadať adresu časového servera (alebo aj viacerých) ručne do zoznamu NTP Servers – napríklad sk.pool.ntp.org, pool.ntp.org alebo time.cloudflare.com.
Aj časový server môžeme použiť akýkoľvek na svete, nie je potrebné riešiť jeho časové pásmo (čas sa eviduje v UTC/GMT).
Konfigurácia koncového zariadenia a NAT
Pokiaľ chceme mať funkčné internetové spojenie IPv4 aj na koncovom zariadení (počítači), musíme mu samozrejme nastaviť:
- IP adresu s maskou – musí byť z rovnakej siete, ako je na smerovači pre túto sieť LAN;
- adresu brány – LAN adresu nášho smerovača;
- DNS server – môže byť ľubovoľný z internetu.
Kým v praxi sa všetky tieto údaje prideľujú automaticky z DHCP servera, zatiaľ ho ešte nevieme vytvoriť a môžeme si experimentovať s manuálnym zadaním adries.
Z hľadiska rýchlosti a efektívnosti sa oplatí spustiť na svojom MikroTik zariadení vlastný „DNS server“ – v skutočnosti ide o „DNS preposielač“ (forwarder), no výhodou je cachovanie DNS dopytov, a teda oveľa rýchlejšie odpovede pri väčšom počte LAN klientov. Zapnutie je jednoduché: v ponuke WinBoxWinBoxu IP → DNS stačí zapnúť voľbu Allow Remote Requests. Prístup je však vhodné na firewalli obmedziť len pre dopyty z LAN – to sa naučíme až v druhej časti kurzu.
Preklad adresy (NAT)
Napriek správnemu zadaniu všetkých potrebných údajov nám v počítači nebude fungovať spojenie s internetom – dôvodom je, že ďalší smerovač (či u ISP alebo náš domáci smerovač) nepozná našu LAN. Tejto problematike sa budeme venovať podrobne až v druhej časti kurzu, no zatiaľ nám postačí jednoduchá aktivácia NAT prekladu: v ponuke WinBoxWinBoxu IP → Firewall → NAT pridáme nové pravidlo a v ňom na záložke General nastavíme:
- Chain: zostane
srcnat;srcnat; - Out. Interface: ether1-wan (alebo iné WAN rozhranie);
- a na záložke Action ešte voľbu Action: masquerade
masquerade..
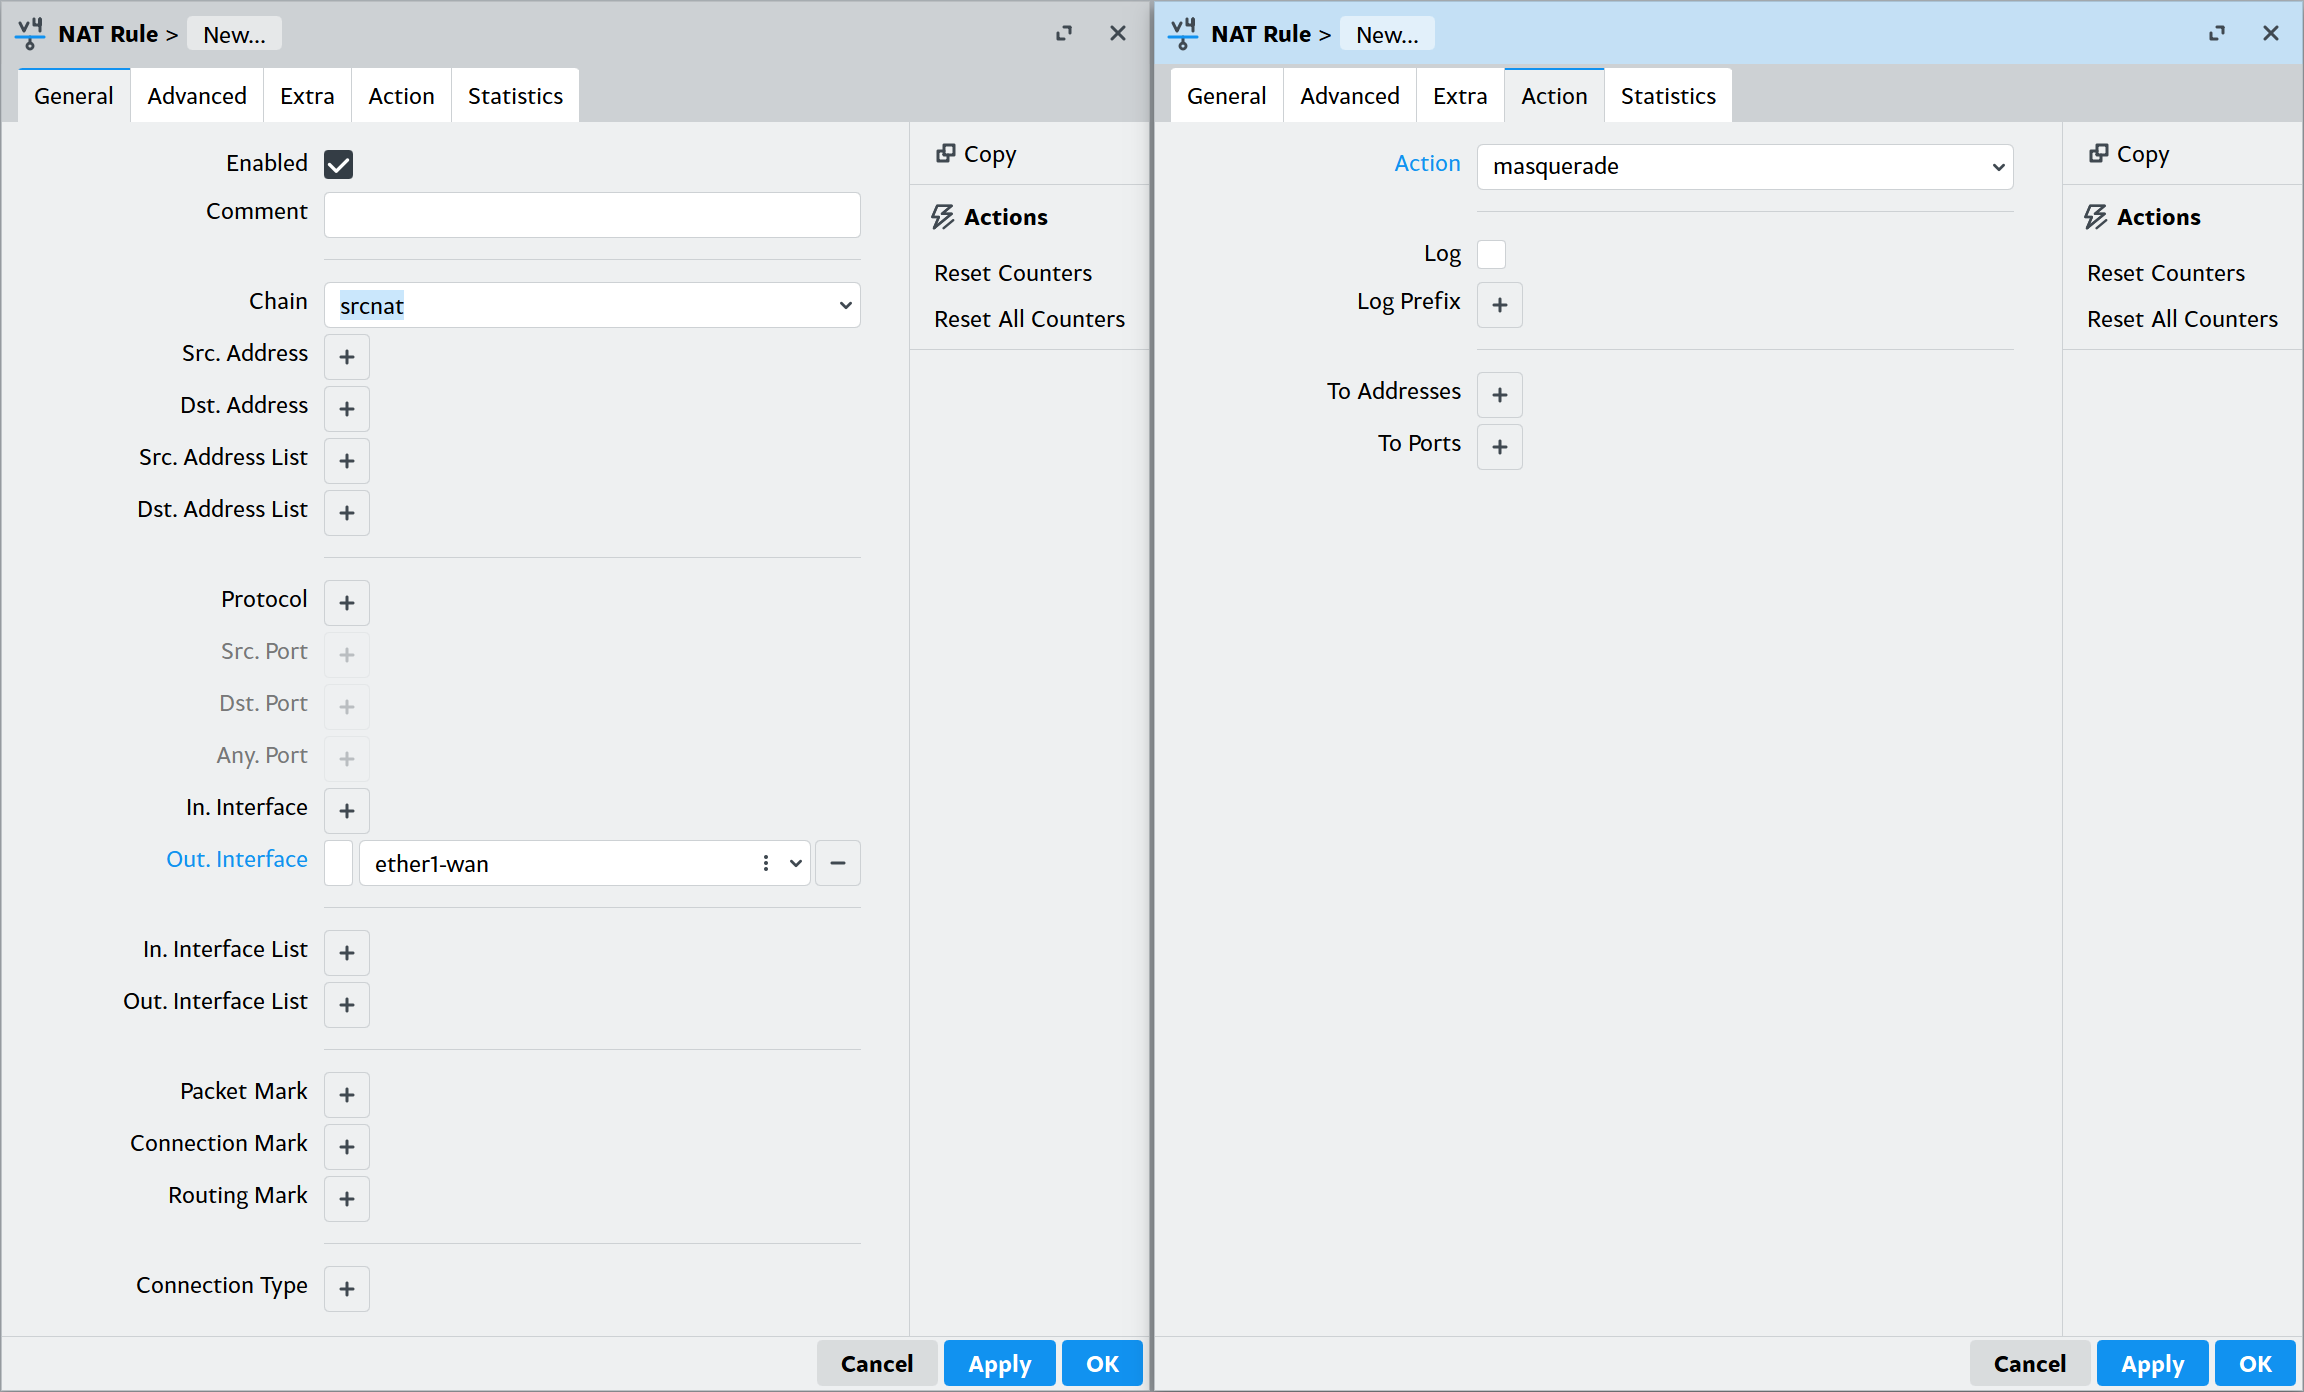
Vďaka tomutejto funkcii bude náš smerovač „maskovať“ spojenia z LAN za svoju vlastnú IPv4 adresu.adresu a začne nám „fungovať internet“.
Overovanie spojenia
V prípade riešenia problémov s pripojením do siete / internetu nám prídu vhod diagnostické nástroje, prítomné nielen v počítači, ale aj v sieťovom zariadení MikroTik. Základnú diagnostiku pomocou ping nájdeme v ponuke WinBoxWinBoxu Tools → Ping, kde stačí zadať adresu cieľa do kolónky Ping To a spustiť tlačidlom Start. Ak nás zaujíma celá trasa spojenia, môžeme využiť nástroj Tools → Traceroute, kde je aj šikovná voľba DNS, ktorá zapne zobrazovanie doménových mien všetkých smerovačov na trase.
V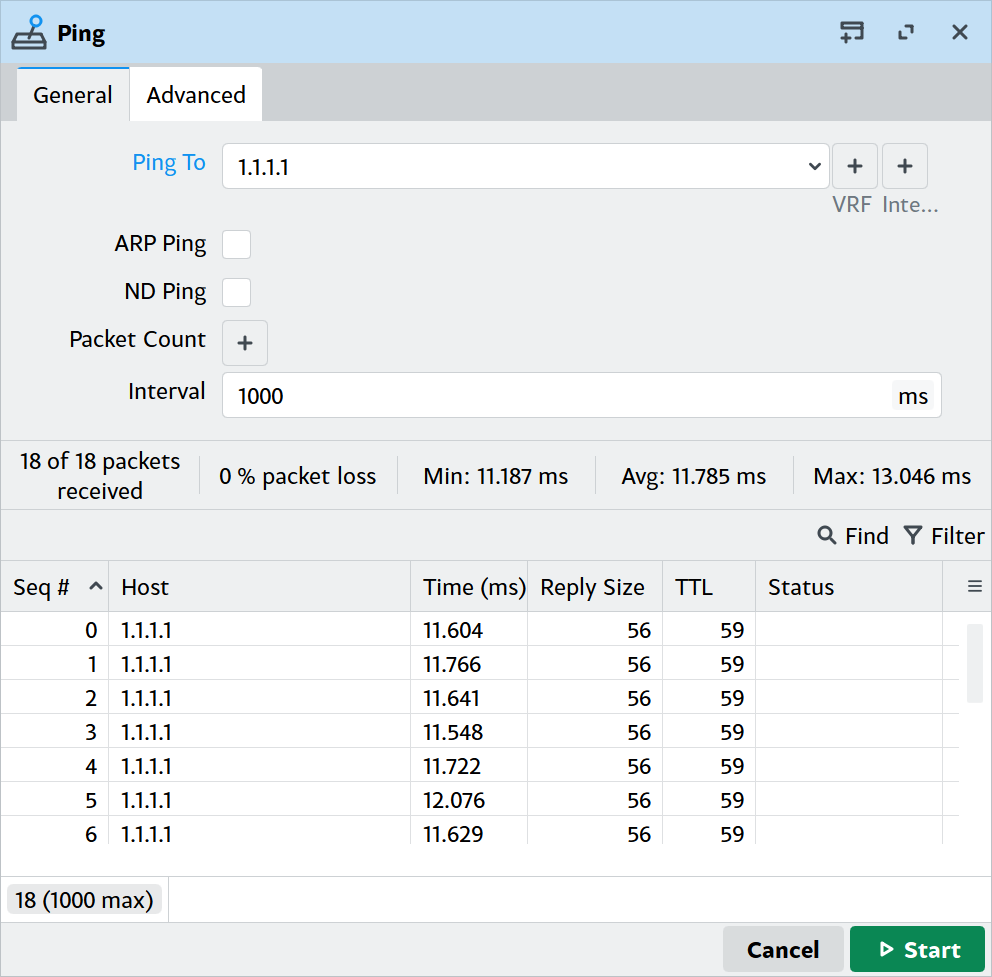
Ako cieľ môžeme zadávať aj doménové meno cieľa,meno, no prevod na IP adresu sa realizuje v počítači a nie v zariadení! Ak nám v počítači nefunguje DNS preklad a chceme, aby sa vykonal v zariadení, môžeme v termináli (WinBox: New Terminal) použiť príkaz ping {cieľ}.
Ak nás zaujíma celá trasa spojenia, môžeme využiť nástroj Tools → Traceroute, kde je aj šikovná voľba DNS, ktorá zapne zobrazovanie doménových mien všetkých smerovačov na trase.
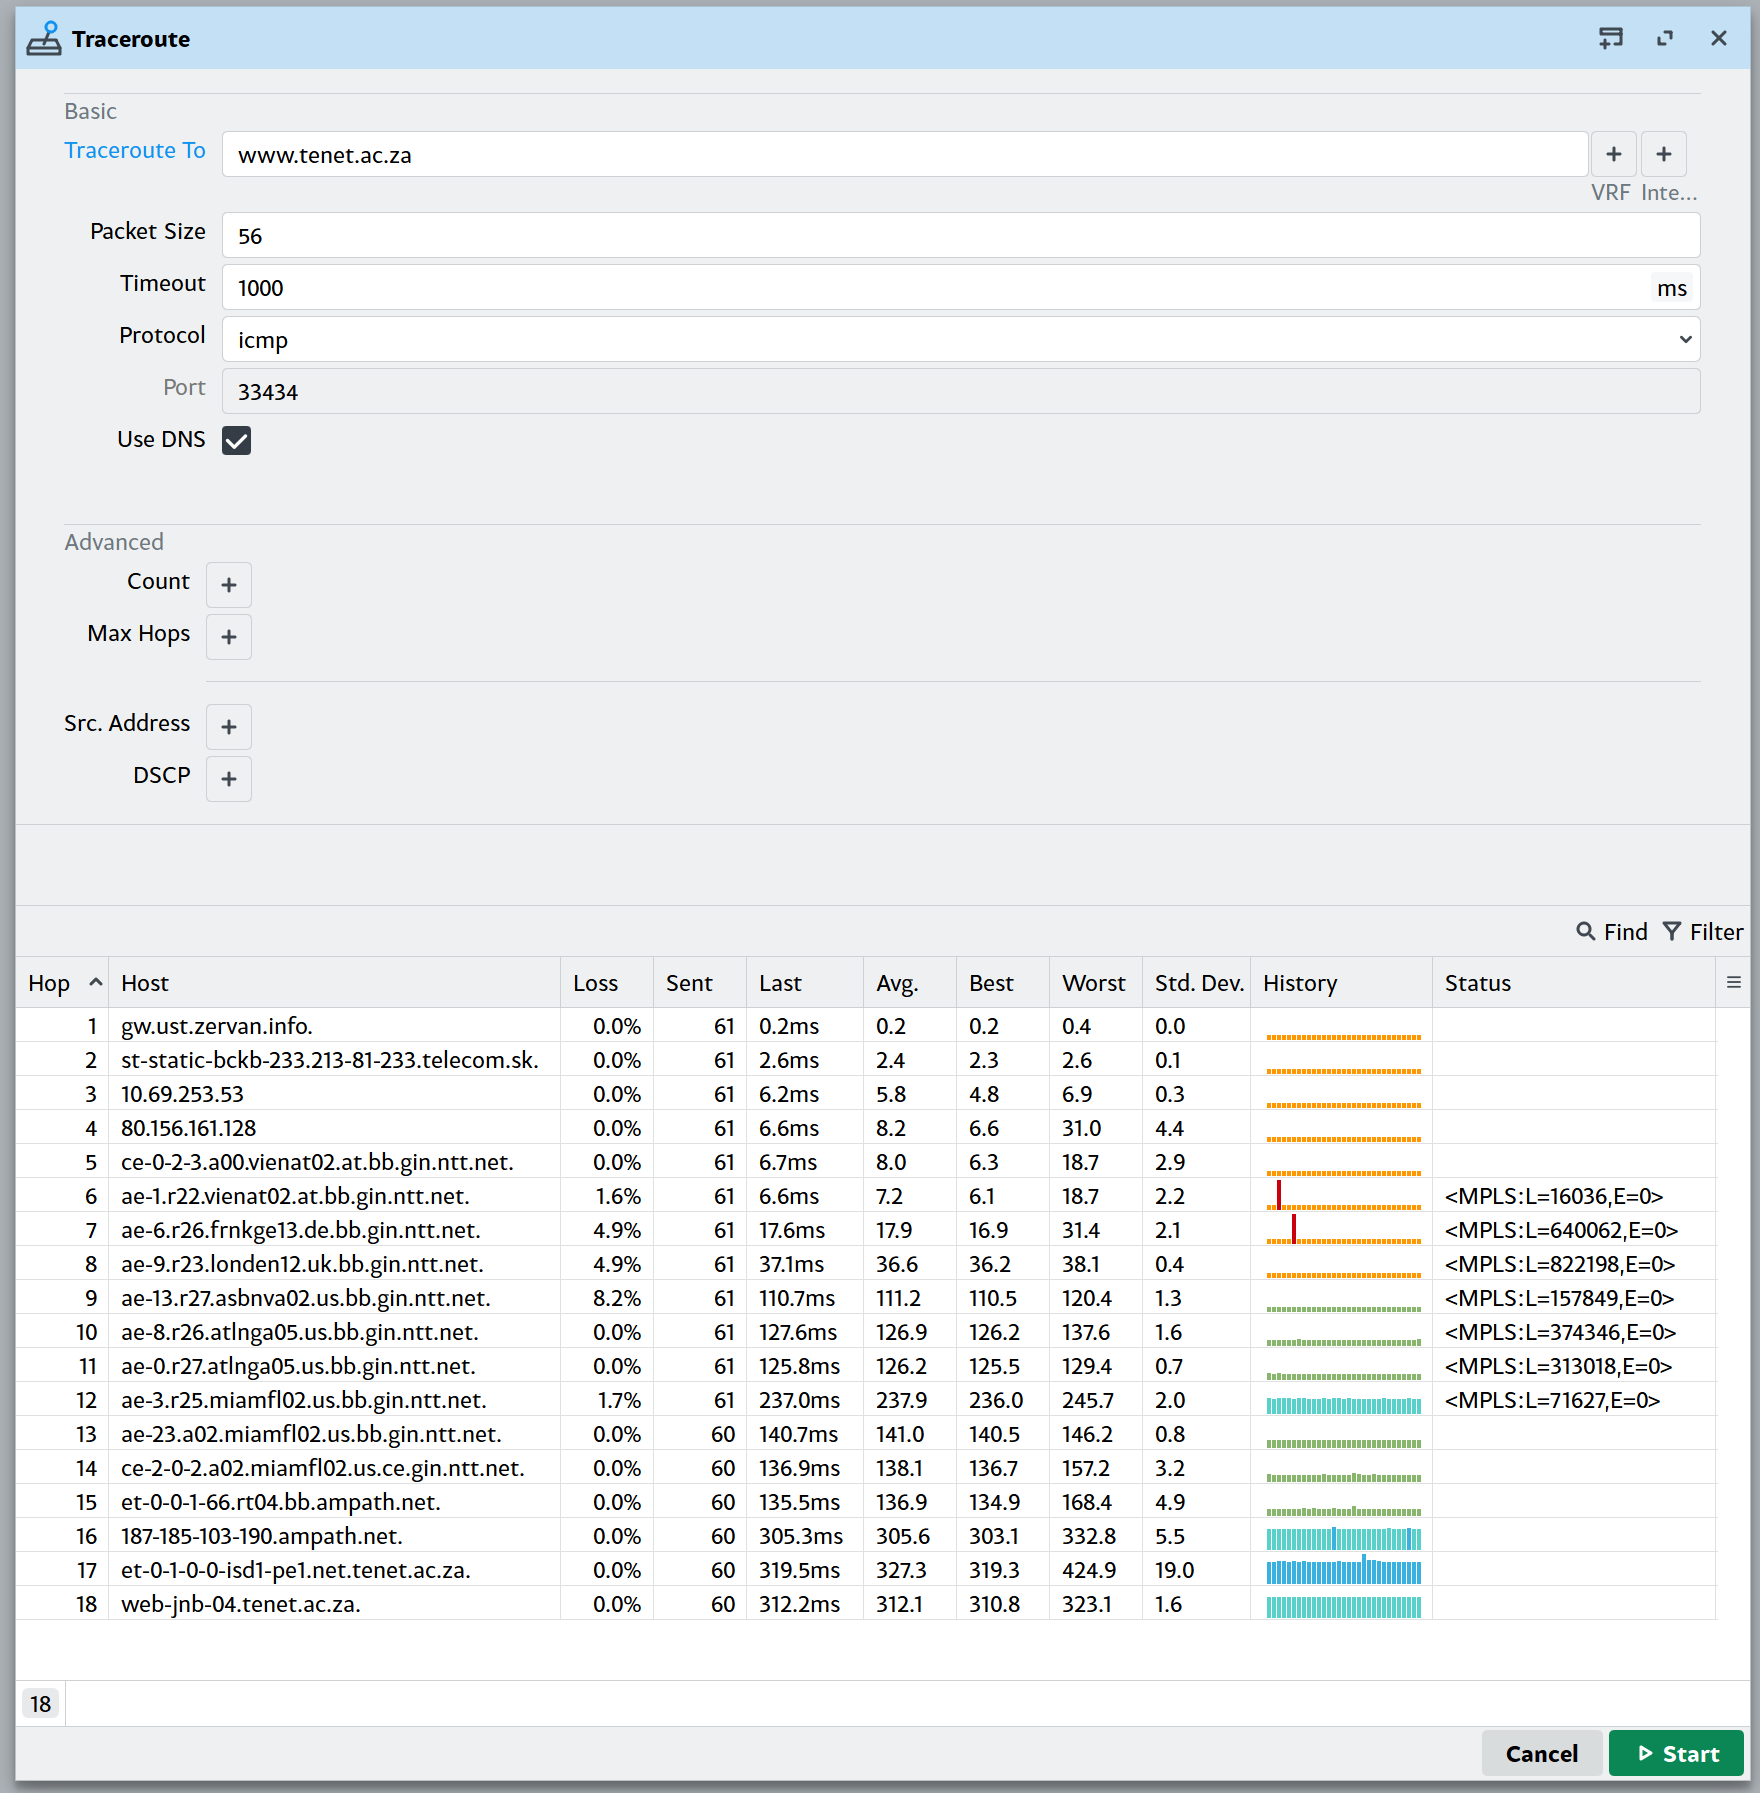
Na vyššie uvedenej snímke je cieľovým bodom testovania trasy akademická sieť TENET v Juhoafrickej republike. V zozname smerovačov vidno, ako z LAN brány prechádzajú pakety cez sieť Telekom do siete NTT (japonská globálna sieť, jedna z „chrbticových sietí“ internetu) v Rakúsku (Viedeň), odtiaľ cez Nemecko (Frankfurt) a Spojené kráľovstvo (Londýn) cez oceán do USA (Ashburn – Virgínia, Atlanta – Georgia, Miami – Florida), kde prejdú do siete AMPATH (Americas Lightpath, akademická sieť s centrom na univerzite v Miami) a opäť cez oceán do Kapského Mesta v Južnej Afrike.
V čase odozvy je krásne vidieť zdržanie pri prechode cez oceán – z Londýna do USA (Ashburn) vidíme skok zo 40 na 110 ms (zdržanie o 70 ms), po ceste naprieč USA sa pridá zdržanie ďalších 25 ms a po najväčšom skoku z USA do Afriky (nárast zo 135 ms o ďalších 170 ms) sa dostávame už na celkovú odozvu nad 300 ms. Zdá sa to veľa, ale keď uvážime rýchlosť svetla v optických kábloch (približne 200 000 km/s), na prekonanie vzdialenosti 10 000 km a späť je potrebných vyše 100 ms len na samotnú trasu – bez zohľadnenia zdržania na jednotlivých smerovačoch.
Pri opakovanom pokuse sa trasa môže meniť, napríklad namiesto úseku Nemecko → Spojené kráľovstvo pôjde prevádzka cez Holandsko (Amsterdam) → Francúzsko (Paríž). Takéto správanie je v sieťach úplne bežné a odráža dynamický princíp smerovania v internete.
Ďalším zaujímavým cieľom je japonská adresa www.wide.ad.jp.
Postup diagnostiky
Odporúčaný postup diagnostiky nefunkčného internetového spojenia na koncovom zariadení (počítači):
- Dostal počítač IP adresu a bránu?
(Ak nie, riešime konfiguráciu LAN na smerovači / DHCPserveri)serveri. - Funguje ping na bránu?
(Ak nie, riešime masku siete a konfiguráciuLAN)LAN. - Funguje ping / traceroute z PC na ľubovoľnú IP adresu v internete, napríklad 1.1.1.1?
- Ak nie, funguje ping zo smerovača na IP adresu v internete?
( - Ak nie, riešime konfiguráciu WAN na
smerovači)
- Ak nie, funguje ping zo smerovača na IP adresu v internete?
- Ak áno, je zapnutý NAT preklad?
- Funguje ping na ľubovoľné doménové meno?
(Ak nie, riešime nastavenieDNS)DNS.